阿国运维网技术分享平台:桌面运维、网络运维、系统运维、服务器运维(及云服务器),精品软件分享、阿国网络、尽在北京运维网
一、VRRP是什么?MSTP是什么?
VRRP(Virtual Router Redundancy Protocol,虚拟路由器冗余协议)是一种用于提高网络可靠性的容错协议。它通过将多台路由设备组成一个虚拟组,共同使用一个虚拟 IP 地址(VIP)和虚拟 MAC 地址,为局域网中的主机提供默认网关的冗余备份。
核心工作机制:
主备角色:组内设备通过优先级选举出一台 Master(主设备),其余为 Backup(备用设备)。Master 负责实际转发发往虚拟 IP 的流量,并周期性发送 VRRP 通告报文。
故障切换:如果 Backup 在一定时间内收不到 Master 的通告报文,就会重新选举,由优先级最高的 Backup 接替成为新的 Master,接管虚拟 IP 和 MAC,整个过程对终端主机透明。
关键概念:
VRID:虚拟路由器标识符,同一组内必须一致。
优先级:范围 0–255,值越大越优先,默认 100。优先级 255 通常保留给 IP 地址拥有者。
抢占模式:允许高优先级 Backup 在 Master 故障恢复后重新抢占 Master 角色。
通告间隔:Master 发送 VRRP 报文的时间间隔,默认 1 秒。
主要优势:
提供网关冗余,避免单点故障。
切换速度快,对用户透明。
实现简单,不依赖动态路由协议。
支持负载分担(通过多组 VRRP 实现)。
典型应用场景:
企业网络出口、数据中心服务器网关、园区网核心层等需要高可用网关的地方。
MSTP(Multiple Spanning Tree Protocol,多生成树协议)是 IEEE 802.1s 标准定义的生成树协议,后来被集成到 IEEE 802.1Q-2005 中。它解决了传统 STP/RSTP 中所有 VLAN 共用一棵生成树、无法实现负载分担的问题。
核心思想:
MSTP 将多个 VLAN 映射到一个实例(Instance),每个实例独立运行一棵生成树。不同实例的生成树可以有不同的根桥和阻塞端口,从而实现不同 VLAN 流量的负载分担,同时保持无环。
工作特点:
域内:每个实例独立计算生成树,可实现多路径负载分担。
域间:整个 MST 域对外表现为一台虚拟桥,通过 IST/CIST 与其他域或 STP/RSTP 设备互通。
兼容性:MSTP 兼容 STP 和 RSTP,能与它们混合组网。
主要优势:
支持多实例,实现 VLAN 级别的负载分担。
相比为每个 VLAN 跑一棵生成树(PVST+),MSTP 大幅减少生成树数量和协议开销。
收敛速度快,继承 RSTP 的快速收敛机制。
是开放标准,多厂商支持良好。
典型应用场景:
大型园区网、数据中心汇聚层,尤其是存在大量 VLAN 且需要负载分担和快速收敛的环境。
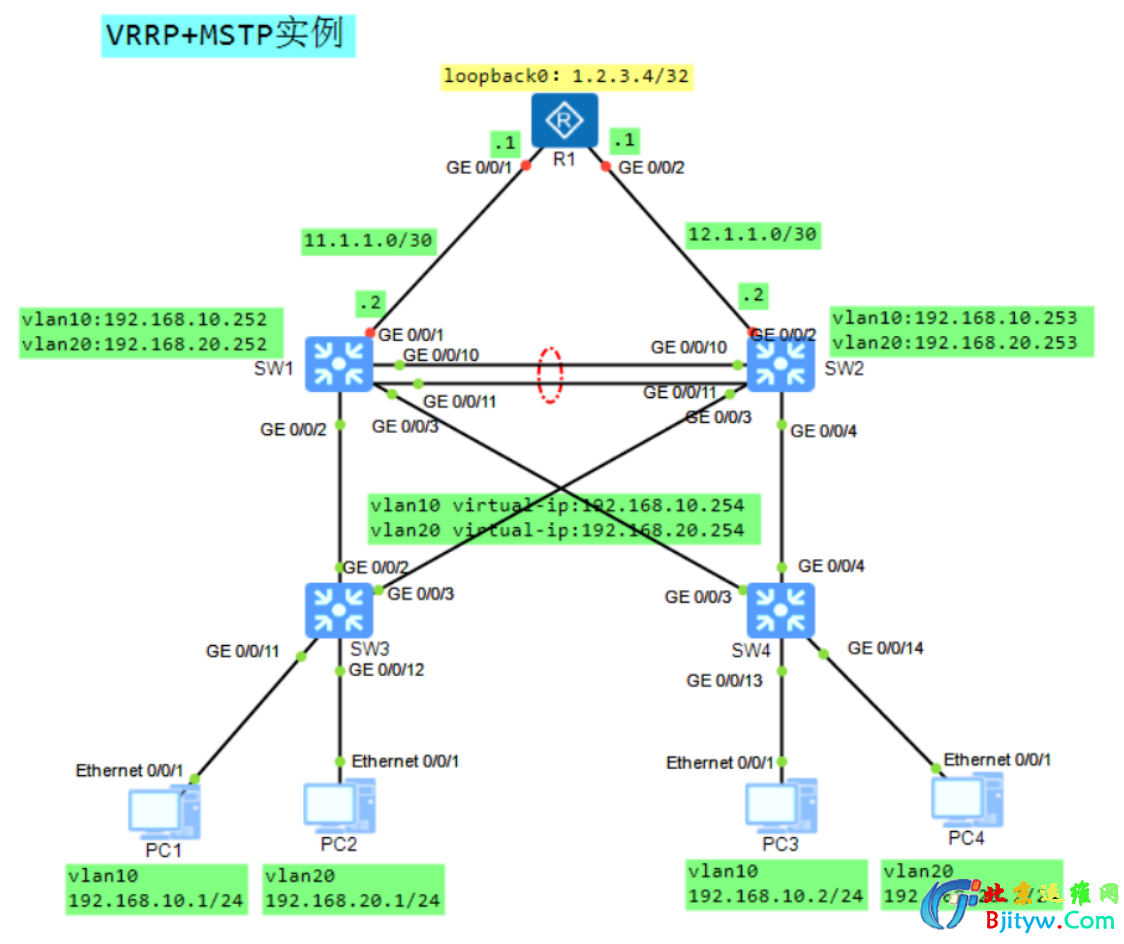
二、实验拓扑图
三、实验要求
1、全网互通,ip地址已经规划,路径最优无环路
2、R1新建一个loopback接口模拟终端,要求所有终端可访问
3、PC1、PC3属于vlan10,PC2、PC4属于vlan20
4、Vlan10通过SW1访问模拟终端,当SW1出现故障切换到SW2访问
5、Vlan20通过SW2访问模拟终端,当SW2出现故障切换到SW1访问
6、SW1为vlan10的主根,vlan20的备份根;SW2则相反
7、SW1和SW2链路聚合,采用LACP模式
8、SW1与SW2上联R1采用三层虚拟接口,分别为vlan1001和vlan1002
9、全局采用静态路由互通,网关位于SW1和SW2
四、配置步骤
1、配置全局所有接口vlan和地址
2、配置MSTP实例
3、配置vrrp
4、配置路由并测试
五、分步解决
1、配置全局所有接口vlan和地址
AR1配置:
interface LoopBack0
ip address 1.2.3.4 255.255.255.255
interface GigabitEthernet0/0/1
ip address 11.1.1.1 255.255.255.252
interface GigabitEthernet0/0/2
ip address 12.1.1.1 255.255.255.252
SW1配置:
[SW1]vlan batch 10 20 1001 #创建vlan
interface GigabitEthernet0/0/1
port link-type access
port default vlan 1001
interface GigabitEthernet0/0/2
port link-type trunk
port trunk allow-pass vlan 10 20
interface Eth-Trunk1 #创建聚合组1
trunkport g0/0/10 #加入成员接口
trunkport g0/0/11
port link-type trunk
port trunk allow-pass vlan 10 20
mode lacp-static
[SW1]lacp priority 1000 #设置聚合组LACP的优先级,作为主动端,在 LACP 动态链路聚合模式下,需要一台设备作为“主动端”来主导协商(比如决定哪些接口成为活动链路)。
interface GigabitEthernet0/0/3
port link-type trunk
port trunk allow-pass vlan 10 20
interface Vlanif10
ip address 192.168.10.252 255.255.255.0
interface Vlanif20
ip address 192.168.20.252 255.255.255.0
interface Vlanif1001
ip address 11.1.1.2 255.255.255.252
SW2配置,与SW1类似:
vlan batch 10 20 1002
interface Vlanif10
ip address 192.168.10.253 255.255.255.0
interface Vlanif20
ip address 192.168.20.253 255.255.255.0
interface Vlanif1002
ip address 12.1.1.2 255.255.255.252
interface GigabitEthernet0/0/2
port link-type access
port default vlan 1002
interface GigabitEthernet0/0/4
port link-type trunk
port trunk allow-pass vlan 10 20
interface GigabitEthernet0/0/3
port link-type trunk
port trunk allow-pass vlan 10 20
interface Eth-Trunk1 #创建聚合组1,聚合组编号只在本地生效,所以可以相同
trunkport g0/0/10 #加入成员接口
trunkport g0/0/11
port link-type trunk
port trunk allow-pass vlan 10 20
mode lacp-static
SW3和SW4配置,主要是vlan、互联接口和终端接口,这里就不再贴命令了。
2、为vlan10和vlan20创建不同的MSTP实例
SW1配置:
stp region-configuration #进入MST域配置视图
region-name huawei #配置MST域的域名
revision-level 1 #配置MST域的修订级别,默认0
instance 10 vlan 10 #将vlan10绑定实例10
instance 20 vlan 20 #将vlan20绑定实例20
active region-configuration #激活配置,使上面配置生效
注意:只有域名、修订级别、VLAN 映射表三项完全相同的设备,才会被判定为属于同一个MST域。
[SW1]stp instance 10 root primary #设置SW1为实例10的根桥
[SW1]stp instance 20 root secondary #设置SW1为实例20的备份根桥
SW2配置:
MST域配置与SW1相同,这里就不贴命令了,可以直接复制粘贴过去。
[SW2]stp instance 10 root secondary #设置SW2为实例10的备份根桥,与SW1相反
[SW2]stp instance 20 root primary #设置SW2为实例20的根桥,与SW1相反
SW3和SW4只需要配置MST域即可,与SW1完全一致,直接复制粘贴即可。
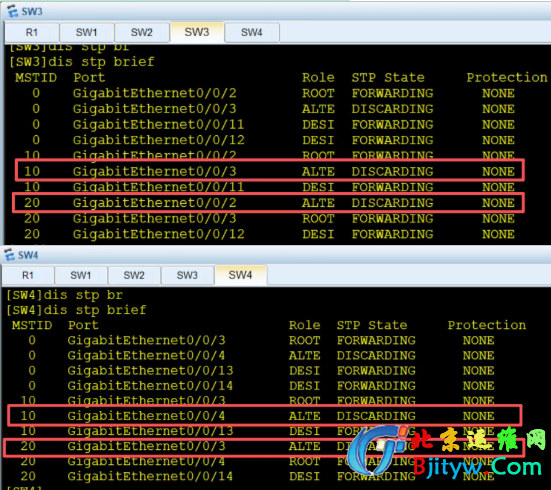
检查一下配置,确定vlan10和vlan20阻塞接口:
3、配置VRRP部分:
SW1配置:
interface Vlanif10
vrrp vrid 10 virtual-ip 192.168.10.254 #设置vlan10的虚拟网关地址
vrrp vrid 10 priority 110 #优先级,默认为100,这里设置为SW1为10的主网关
vrrp vrid 10 preempt-mode timer delay 20 #抢占延迟,默认是0,单位秒
vrrp vrid 10 track interface g0/0/1 reduced 30 #监测上行接口故障,则优先级降低30,作用是vrrp组优先级低于备份,则备份抢占为master,流量切换至主,确保流量不中断
interface Vlanif20
vrrp vrid 20 virtual-ip 192.168.20.254 #设置vlan20的虚拟网关地址
SW2配置,与SW1相反:
interface Vlanif10
vrrp vrid 10 virtual-ip 192.168.10.254 #设置vlan10的虚拟网关地址
interface Vlanif20
vrrp vrid 20 virtual-ip 192.168.20.254
vrrp vrid 20 priority 110
vrrp vrid 20 preempt-mode timer delay 20
vrrp vrid 20 track interface GigabitEthernet0/0/2 reduced 30
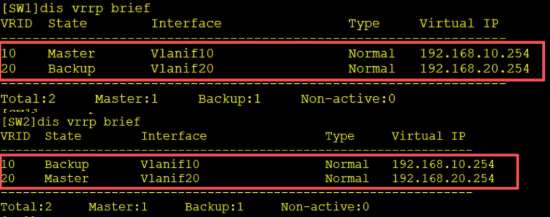
检查一下SW1和SW2的vrrp配置:
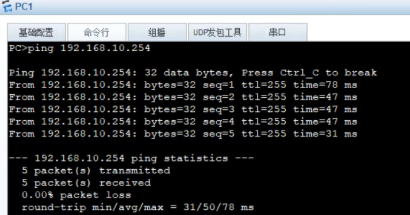
配置终端地址,测试一下到网关是否正常。
4、配置路由,打通整个网络:
SW1和SW2配置一条默认路由到各自上联接口
[SW1]ip route-static 0.0.0.0 0 11.1.1.1
[SW2]ip route-static 0.0.0.0 0 12.1.1.1
R1配置两条回程路由分别到两个互联接口,这里为了方便直接用255.255.0.0,大家实际项目中切忌不可用这么配置,一定要将范围控制到最小
[R1]ip route-static 192.168.0.0 255.255.0.0 11.1.1.2
[R1]ip route-static 192.168.0.0 255.255.0.0 12.1.1.2
5、测试一下结果
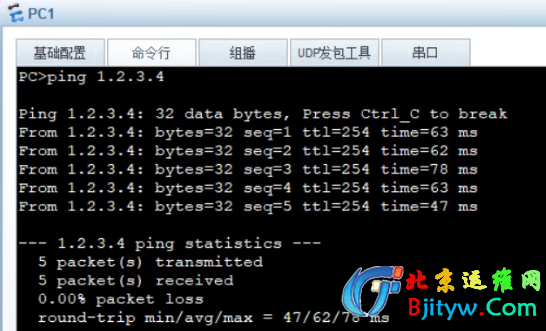
测试PC1到1.2.3.4:
测试PC1到1.2.3.4的路径:
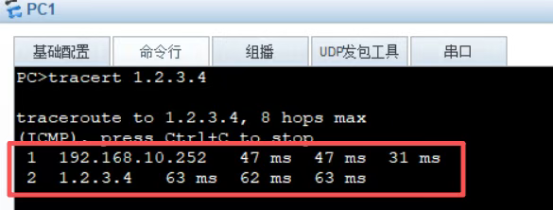
测试切换路径,模拟故障down掉R1的G01接口,看看PC1流量是否可以切换到SW2:
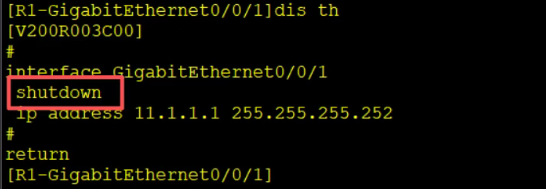
接口已经down掉,检查PC1的连通情况以及路由:
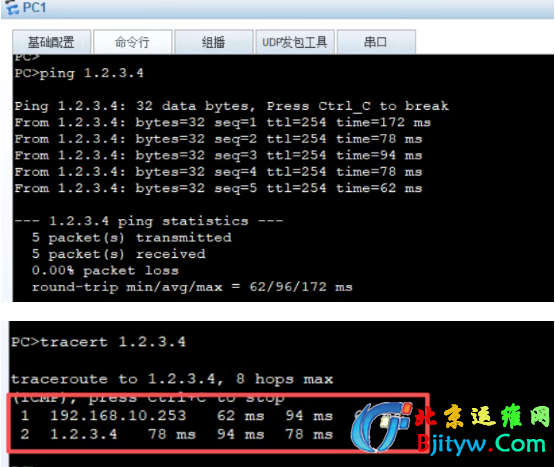
仔细观察这里的第一跳,已经是SW2了。