阿国运维网技术分享平台:桌面运维、网络运维、系统运维、服务器运维(及云服务器),精品软件分享、阿国网络、尽在北京运维网
NAT(Network Address Translation,网络地址转换),是一种在ip数据包经过路由器或防火墙时,修改其源ip或目的ip地址的技术。本期通过实例来学习NAT的应用于配置。
一、NAT简单介绍
NAT的诞生主要解决以下问题:
缓解 IPv4 地址枯竭:IPv4 地址总量有限(约 43 亿个),无法为每台设备分配公网地址。NAT让多台内网设备共享少量公网ip上网,极大节省了公网地址资源。
灵活组网,降低管理成本:企业或家庭内部可自由规划私有地址,无需向ISP申请大量公网ip;更换外网线路时,内网地址也无需改动。
二、常见NAT模式
1、Easy-IP(最常用,接口地址复用)
利用路由器出接口的公网IP地址直接做NAT转换,适合只有一个公网IP且内网主机需要上网的场景。
2、地址池NAT(多对多/多对一)
当有多个公网ip时,通过配置公网地址池进行转换。如果地址池中地址数量少于内网主机数,通常配合端口转换(PAT)使用。
3、静态NAT(一对一)
实现私网ip与公网ip的固定映射,常用于服务器发布或特殊主机需要固定公网身份的场景,由于并不能节省公网ip,所以现在很少使用。
4、NAT Server(端口映射)
主要用于将内网服务器(如Web、FTP)的特定端口暴露给公网,是静态NAT的一种特殊应用形式。
三、实验拓扑图及需求介绍
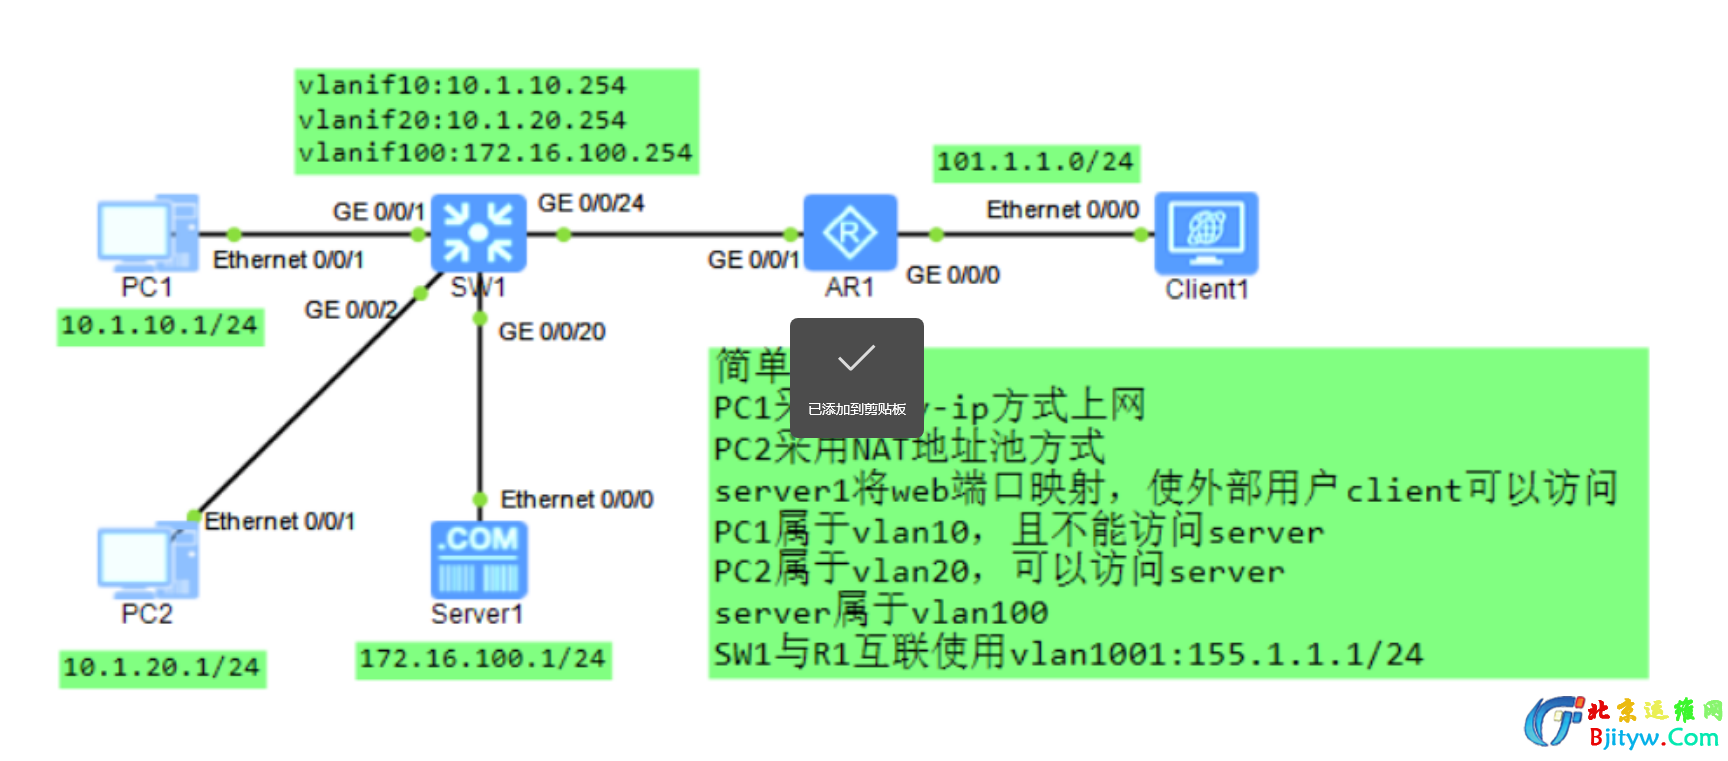
简单需求:
PC1采用easy-ip方式上网
PC2采用NAT地址池方式,地址池155.1.1.15-155.1.1.19
server1将FTP端口21映射到21212,使外部用户client可以访问
PC1属于vlan10,且不能访问server
PC2属于vlan20,可以访问server
server属于vlan100
SW1与R1互联使用vlan1001:155.1.1.1/24
Client分配地址101.1.1.1/24,网关101.1.1.2
四、分解步骤
1、配置vlan、地址
SW1 vlan和接口地址配置:
[SW1]vlan batch 10 20 100 1001
interface Vlanif10
ip address 10.1.10.254 255.255.255.0
interface Vlanif20
ip address 10.1.20.254 255.255.255.0
interface Vlanif100
ip address 172.16.100.254 255.255.255.0
interface Vlanif1001
ip address 155.1.1.1 255.255.255.0
SW1配置接口:
interface GigabitEthernet0/0/1
port link-type access
port default vlan 10
interface GigabitEthernet0/0/2
port link-type access
port default vlan 20
interface GigabitEthernet0/0/20
port link-type access
port default vlan 100
interface GigabitEthernet0/0/24
port link-type access
port default vlan 1001
查看一下接口ip地址配置情况:
[SW1]dis ip int br
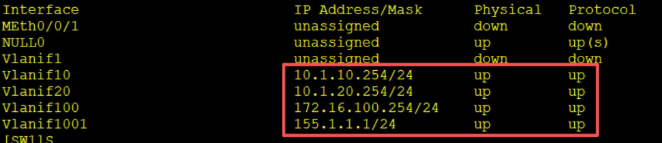
接口ip已经正常且全部up。
R1接口配置:
interface GigabitEthernet0/0/1
ip address 155.1.1.2 255.255.255.0
interface GigabitEthernet0/0/0
ip address 101.1.1.2 255.255.255.0
查看一下配置:
[R1]dis ip interface brief
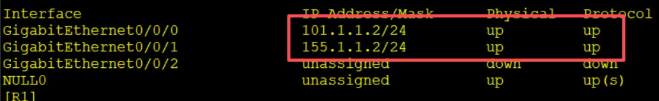
2、解决PC1访问外部client,采用easy-ip:
R1配置:
[R1]acl 2000 #新建基本acl,编号2000
[R1-acl-basic-2000]rule 5 permit source 10.1.10.2 0.0.0.255 #配置所需要转换的内部地址或者地址段,这里给easy-ip使用,所以只需匹配PC1网段即可,这里使用的是通配符,如果大家不知道通配符或者忘记了通配符怎么计算,查阅文章https://mp.weixin.qq.com/s/9wA96acGDWf90qgFom0FSQ
[R1]int g0/0/1 #进入出接口
[R1-GigabitEthernet0/0/1]nat outbound 2000 #接口下应用acl
[R1]ip route-static 10.1.10.0 255.255.255.0 155.1.1.1 #配置回程路由
SW1配置默认路由:
[SW1]ip route-static 0.0.0.0 0.0.0.0 155.1.1.2
检查一下PC1到client是否可以通信:
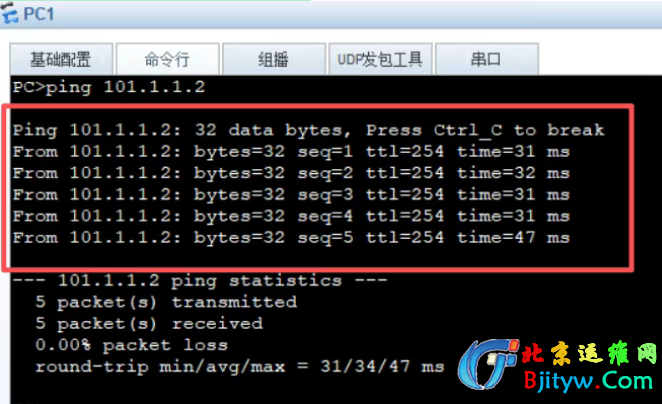
看一下NAT的会话:
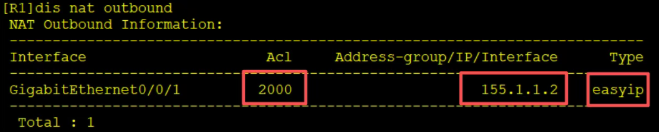
3、解决PC2访问外部client,采用nat地址池的方式:
R1配置:
[R1]nat address-group 1 155.1.1.15 155.1.1.19 #配置nat地址池
[R1]acl 2001 #配置acl,编号2001
[R1-acl-basic-2001]rule 3 permit source 10.1.20.0 0.0.0.255 #配置要转换的地址段
interface GigabitEthernet0/0/1 #出接口应用
nat outbound 2001 address-group 1
[R1]ip route-static 10.1.20.0 255.255.255.0 155.1.1.1 #同样配置回程路由
这里还应该在SW1配置默认路由,但是我们上一步已经配置过了,大家在单独使用的时候切记默认路由别忘记。
我们看一下PC2是否可以访问client:
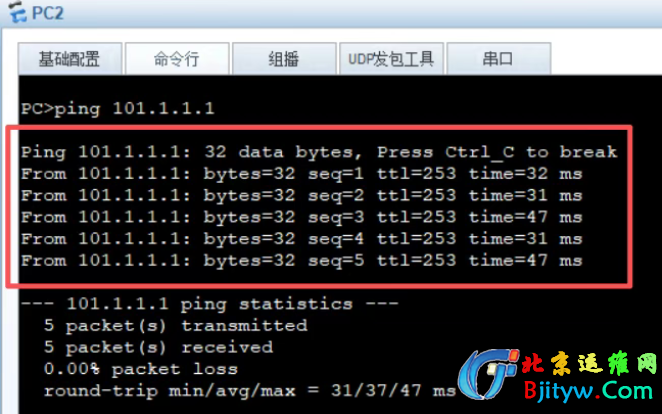
看下NAT地址池情况:
[R1]dis nat outbound address-group 1
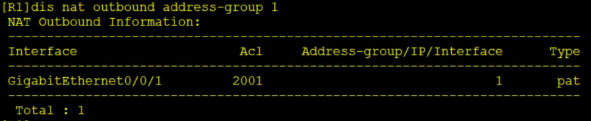
4、解决server端口映射问题:
R1配置:
interface GigabitEthernet0/0/1 #进入出接口
[R1-GigabitEthernet0/0/1]nat server protocol tcp global current-interface 21 inside 172.16.100.1 21 #此条命令的意思是端口映射服务, protocol tcp-协议是tcp,global current-interface 21-公网侧的地址采用当前接口地址,端口为21,i
nside 172.16.100.1 21-内部地址以及端口21
ip route-static 172.16.100.0 255.255.255.0 155.1.1.1 #配置回程路由
配置一下server的FTP服务:
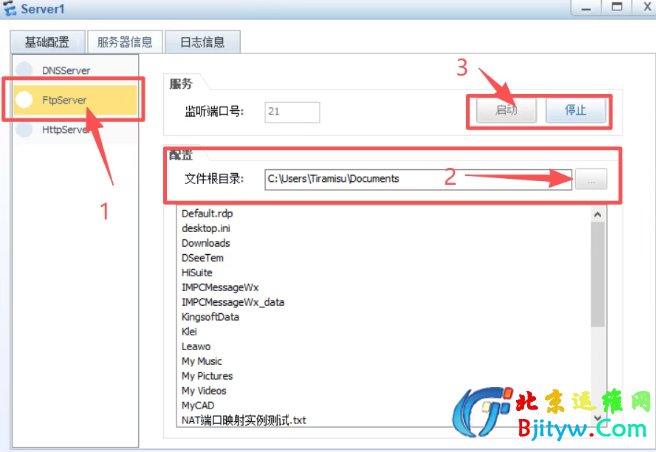
第一步点击FTP srver,第二步选择FTP的目录,我们为了测试效果在目录下放了一个“NAT端口映射实例测试.txt”的文本,第三步点击启动。
然后再client上面访问一下试试看:
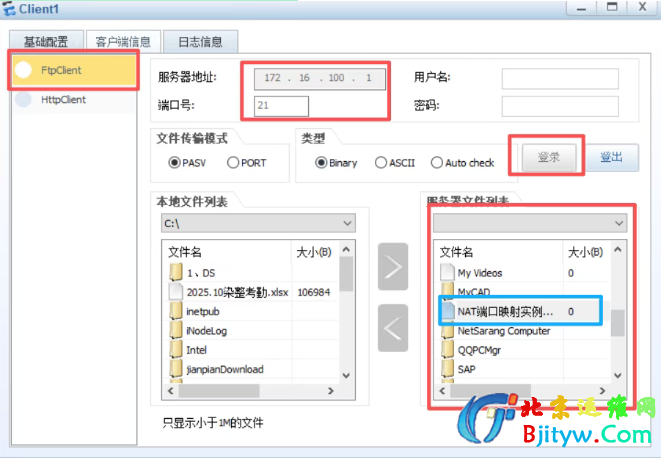
可以看到,已经连接到的FTP server,并且可以看到我们提前创建的txt文件。
本期内容到此结束,欢迎大家留言讨论。